
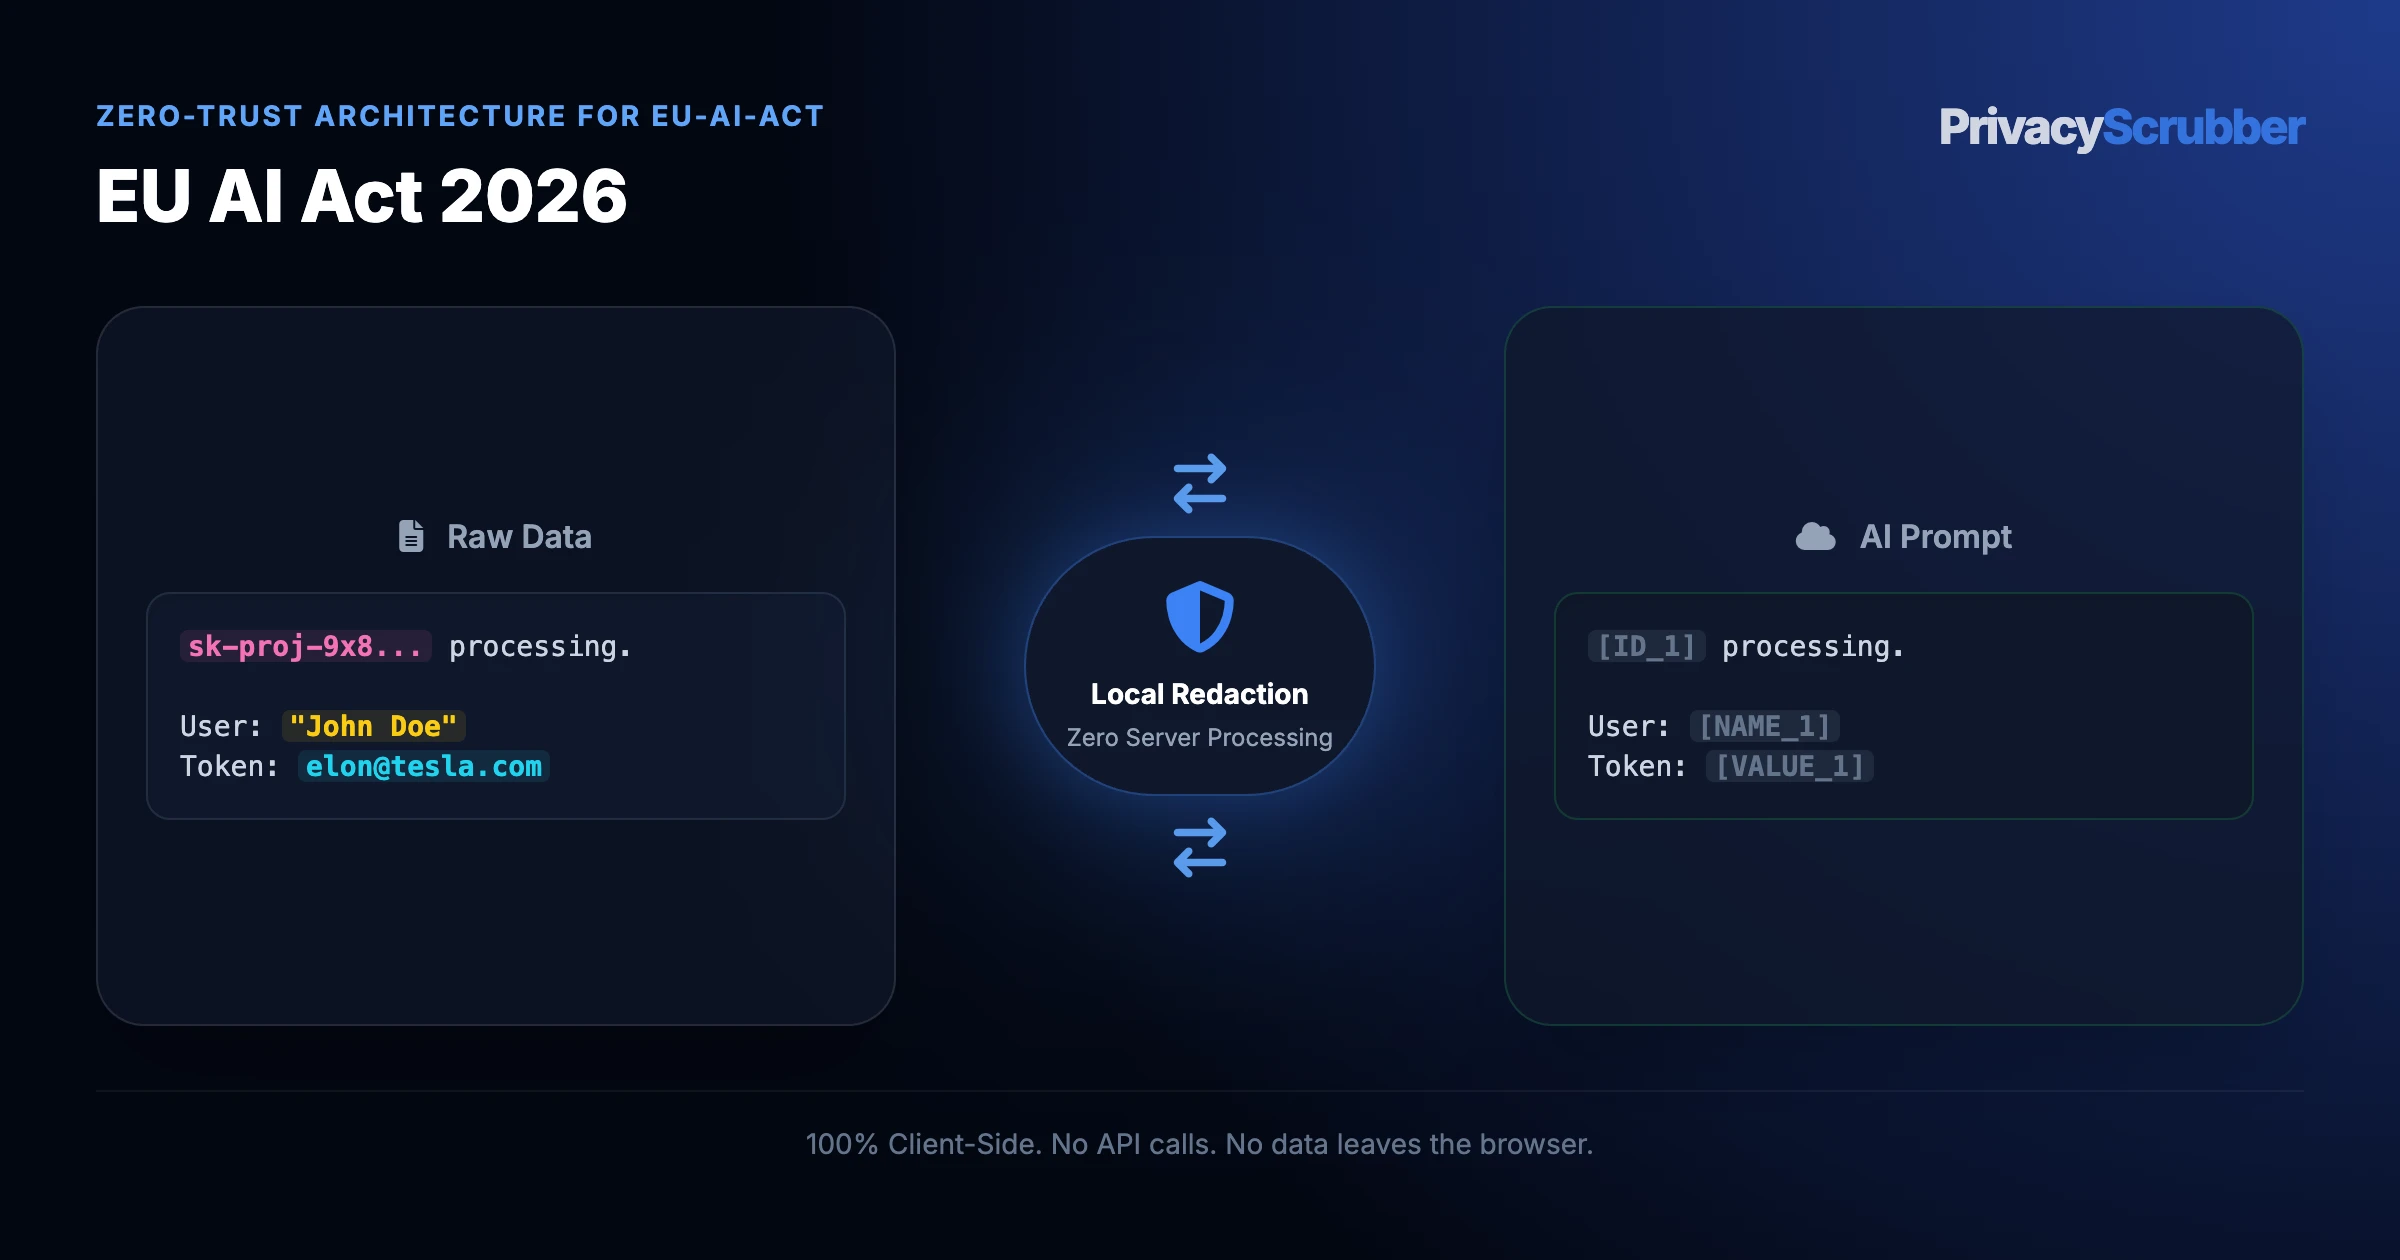
Integrating ChatGPT Enterprise across EU AI Act 2026 stays compliant under Article 52) when volatile memory engine converts eu ai act 2026 compliance into reversible [SUBJECT_1] surrogates inside RAM.
How Raw EU AI Act 2026 Leaks Inside LLM Logs
Why do AI compliance boards hit compliance friction around EU AI Act 2026? Because ChatGPT Enterprise retains eu ai act 2026 compliance logs. Our EU AI Act AI privacy guides replace literals with [SUBJECT_1] locally.
Why do network gateways miss EU AI Act 2026? Prepare your enterprise for the 2026 EU AI Act enforcement. Redact sensitive PII in local browser RAM with zero server egress or cloud leaks. Encrypted browser prompts carrying eu ai act 2026 compliance trigger raw local processing ai act retention beyond proxy inspection.
Bijective Token Flow for eu ai act 2026 compliance
Sending unmasked EU AI Act 2026 context through remote DLP proxies adds latency and creates raw local processing ai act retention. Sub-millisecond local RAM (EU AI Act) masks eu ai act 2026 compliance directly on endpoint RAM.
Every sanitization cycle on EU AI Act 2026 exports a tamper-evident SHA-256 summary verifying zero cleartext eu ai act 2026 compliance left the EU AI Act endpoint.
Balancing AI Context & Privacy in EU AI Act 2026
Use the classification table below to separate high-liability EU AI Act 2026 attributes (tokenized in RAM) from safe analytical parameters (kept in cleartext):
| Field Category | Directive | Token / State | Why It Matters for AI & Audit |
|---|---|---|---|
| Private Records in EU AI Act 2026 | REDACT | [BIOMETRIC_1] | Replaces direct PII with [BIOMETRIC_1] inside volatile client memory. |
| Routing Endpoints (eu ai act data privacy) | REDACT | [BIOMETRIC_1] | Blocks contact linkage when AI compliance boards analyze eu ai act 2026 compliance batches. |
| Entity Names (EU AI Act) | REDACT | [SUBJECT_1] | Maintains multi-turn coherence on eu ai act 2026 compliance without exposing raw parties. |
| Non-PII Workflow Constraints | PRESERVE | Cleartext Context | Preserves reasoning constraints across EU AI Act 2026 prompts sent offline. |
| Domain Instructions (EU AI Act) | PRESERVE | Cleartext Logic | Retains workflow intent so AI compliance boards get actionable eu ai act data privacy outputs. |
| Numeric Totals & Ratios (local processing ai act) | PRESERVE | Cleartext ($ / %) | Enables accurate calculations across EU AI Act 2026 without revealing identities. |
Ready-to-Use Sanitized Prompt: EU AI Act 2026
Designed for AI compliance boards: copy this prompt to process tokenized EU AI Act 2026 records with zero cloud PII exposure:
Objective: EU AI Act 2026 evaluation with zero PII exposure.
Masked via volatile memory engine using [NATIONAL_ID_1] & [BIOMETRIC_1].
1. Extract structured takeaways for local processing ai act.
2. Keep surrogate labels intact.

[PASTE PAYLOAD]
Objective: EU AI Act 2026 evaluation with zero PII exposure.
Masked via volatile memory engine using [NATIONAL_ID_1] & [BIOMETRIC_1].
1. Extract structured takeaways for local processing ai act.
2. Keep surrogate labels intact.

[PASTE PAYLOAD]
Safe LLM Workflows for EU AI Act 2026 Teams
local RAM (EU AI Act) fixes EU AI Act 2026 leaks by replacing local processing ai act with [EMAIL_1] inside client memory while mirroring employee background check AI privacy restoration.
Security teams verify EU AI Act 2026 by scrubbing eu ai act data privacy totally disconnected so volatile dictionaries obey in-browser data anonymization tool.
Governance Requirements Governing EU AI Act 2026
GRC reviews covering EU AI Act 2026 check Article 52) boundary proof; prohibited AI practices vs local redaction demonstrates pre-egress masking for local processing ai act payloads.
