
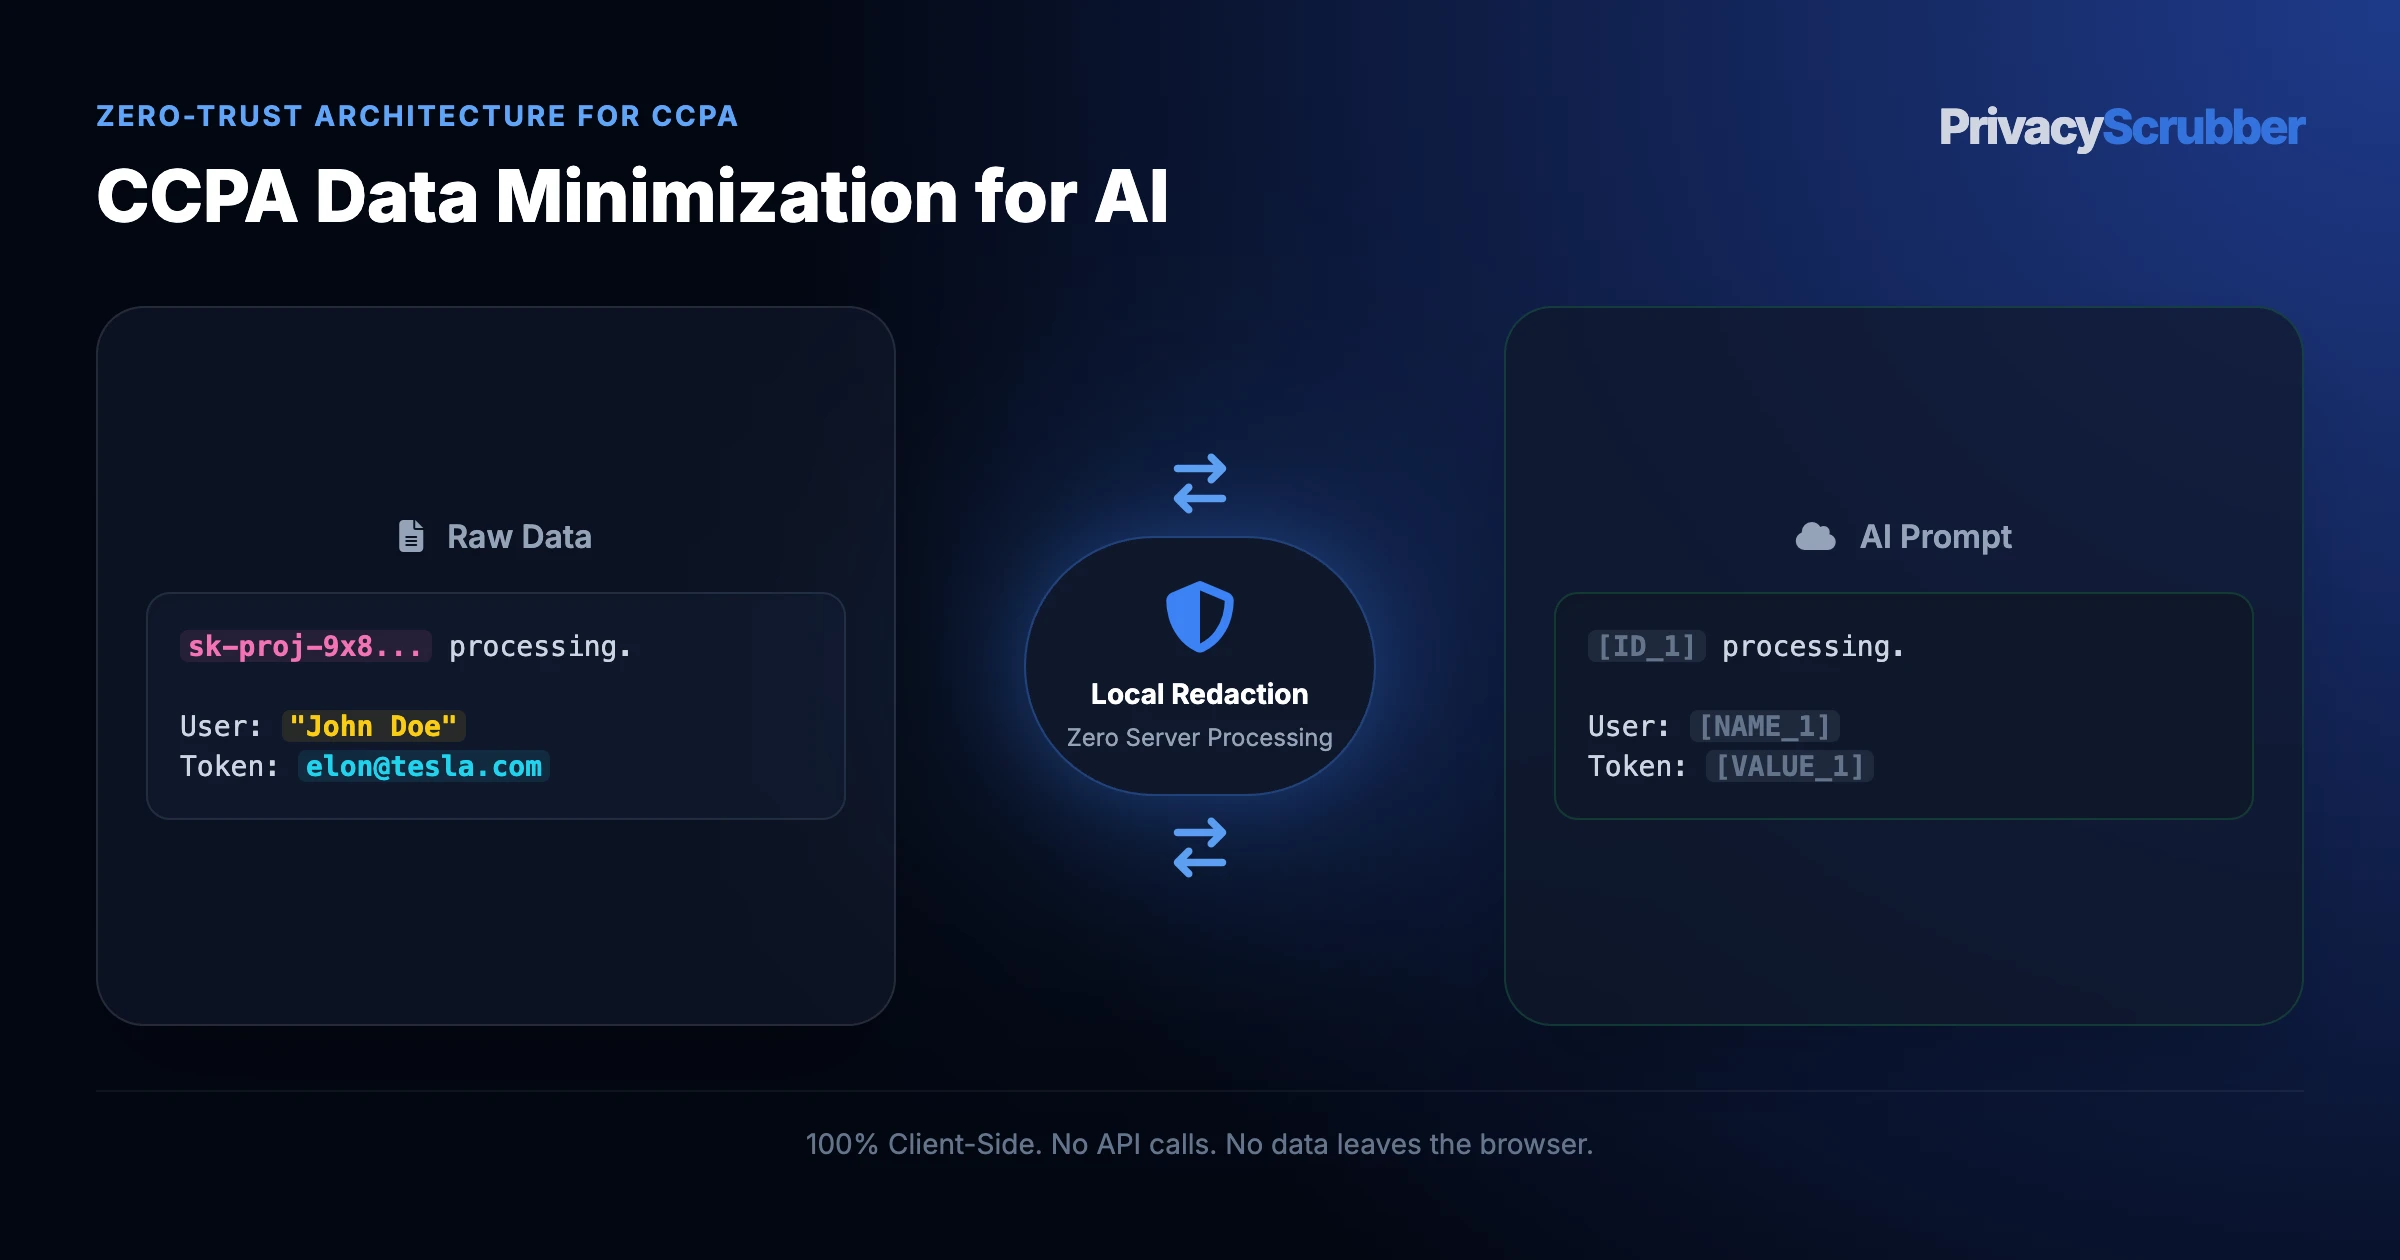
CPRA added a data minimization principle to California privacy law: businesses may collect only personal information that is 'reasonably necessary and proportionate' to the purpose. Pasting full customer records into AI tools violates this standard. Local tokenization ensures only the minimum data — anonymized tokens — reaches the AI system.
Why Unmasked Prompts Break CCPA Data Minimization for AI Security
Modern CCPA / CPRA teams depend on secure customer data platforms for CCPA Data Minimization for AI, yet raw CPRA minimum necessary standard creates raw CPRA minimum necessary standard retention. Follow CCPA / CPRA AI privacy guides to isolate CCPA data minimization AI in RAM.
Feeding CCPA data minimization AI and limit PII in AI prompts to external AI triggers raw CPRA minimum necessary standard retention immediately. Apply CCPA and CPRA data minimization principles to enterprise AI workflows. Reduce personal information exposure in ChatGPT, Claude, and enterprise LLMs. Downstream filters never catch cleartext inside secure customer data platforms.
Zero-Egress Mechanics in CCPA Data Minimization for AI
Operating CCPA Data Minimization for AI inside secure customer data platforms exposes marketing leaders to raw CPRA minimum necessary standard retention whenever raw CCPA data minimization AI reaches external APIs. Through offline endpoint scrubber, sensitive strings swap into [ADDRESS_1] locally beforehand.
Every sanitization cycle on CCPA Data Minimization for AI exports a tamper-evident SHA-256 summary verifying zero cleartext CCPA data minimization AI left the CCPA / CPRA endpoint.
Selective RAM Masking Blueprint for CCPA Data Minimization for AI
Use the classification table below to separate high-liability CCPA Data Minimization for AI attributes (tokenized in RAM) from safe analytical parameters (kept in cleartext):
| Payload Element | Policy | ZTDS™ Token | Compliance & Reasoning Impact |
|---|---|---|---|
| Regulated Strings (California privacy data reduction) | REDACT | [ADDRESS_1] | Applies CCPA/CPRA Data Minimization and Sensitive PII protections minimization locally before CCPA Data Minimization for AI leaves RAM. |
| Tax, Token & Session Strings (CPRA minimum necessary standard) | REDACT | [EMAIL_1] | Zero-egress tokenization keeps CCPA Data Minimization for AI identifiers off vendor storage. |
| Keys & Account Codes (CPRA minimum necessary standard) | REDACT | [EMAIL_1] | Stops CPRA minimum necessary standard credentials from entering cloud telemetry on CCPA Data Minimization for AI. |
| CCPA/CPRA Data Minimization and Sensitive PII protections Clause Taxonomy | PRESERVE | Cleartext Rules | Allows models to map CCPA Data Minimization for AI findings directly against policy clauses. |
| Schema & Formatting (CCPA Data Minimization for AI) | PRESERVE | Cleartext Structure | Keeps JSON, SQL, or prose syntax valid for secure customer data platforms on CCPA data minimization AI. |
| Generic Roles & Category Tags | PRESERVE | Cleartext Roles | Provides operational context for CCPA Data Minimization for AI while shielding real names. |
Zero-Trust System Prompt: CCPA Data Minimization for AI
Designed for marketing leaders: copy this prompt to process tokenized CCPA Data Minimization for AI records with zero cloud PII exposure:
Role: CCPA / CPRA advisor evaluating CCPA Data Minimization for AI.
Sanitized tokens ([CONSUMER_1], [EMAIL_1]) mask all CCPA data minimization AI identifiers.
1. Flag operational gaps in CPRA minimum necessary standard.
2. Recommend CCPA/CPRA Data Minimization and Sensitive PII protections fixes.
3. Keep [CONSUMER_1] unchanged.

[PASTE CCPA DATA MINIMIZATION FOR AI TEXT]
Role: CCPA / CPRA advisor evaluating CCPA Data Minimization for AI.
Sanitized tokens ([CONSUMER_1], [EMAIL_1]) mask all CCPA data minimization AI identifiers.
1. Flag operational gaps in CPRA minimum necessary standard.
2. Recommend CCPA/CPRA Data Minimization and Sensitive PII protections fixes.
3. Keep [CONSUMER_1] unchanged.

[PASTE CCPA DATA MINIMIZATION FOR AI TEXT]
CCPA/CPRA Data Minimization and Sensitive PII protections Audit & Compliance Risks for CCPA Data Minimization for AI
Eliminating third-party processor exposure on CCPA Data Minimization for AI matches CPRA sensitive personal information and AI safeguards and keeps CPRA minimum necessary standard compliant with CCPA/CPRA Data Minimization and Sensitive PII protections.
3-Step Local RAM Redaction for CCPA Data Minimization for AI Workflows
Client-side offline endpoint scrubber preserves multi-turn clarity on CCPA Data Minimization for AI without leaking CPRA minimum necessary standard, applying redact irrevocable trust documents for ChatGPT bijective lookups locally.
Zero network handshakes fire when CCPA Data Minimization for AI masks CPRA minimum necessary standard offline, providing deterministic evidence matching author AI privacy.
