
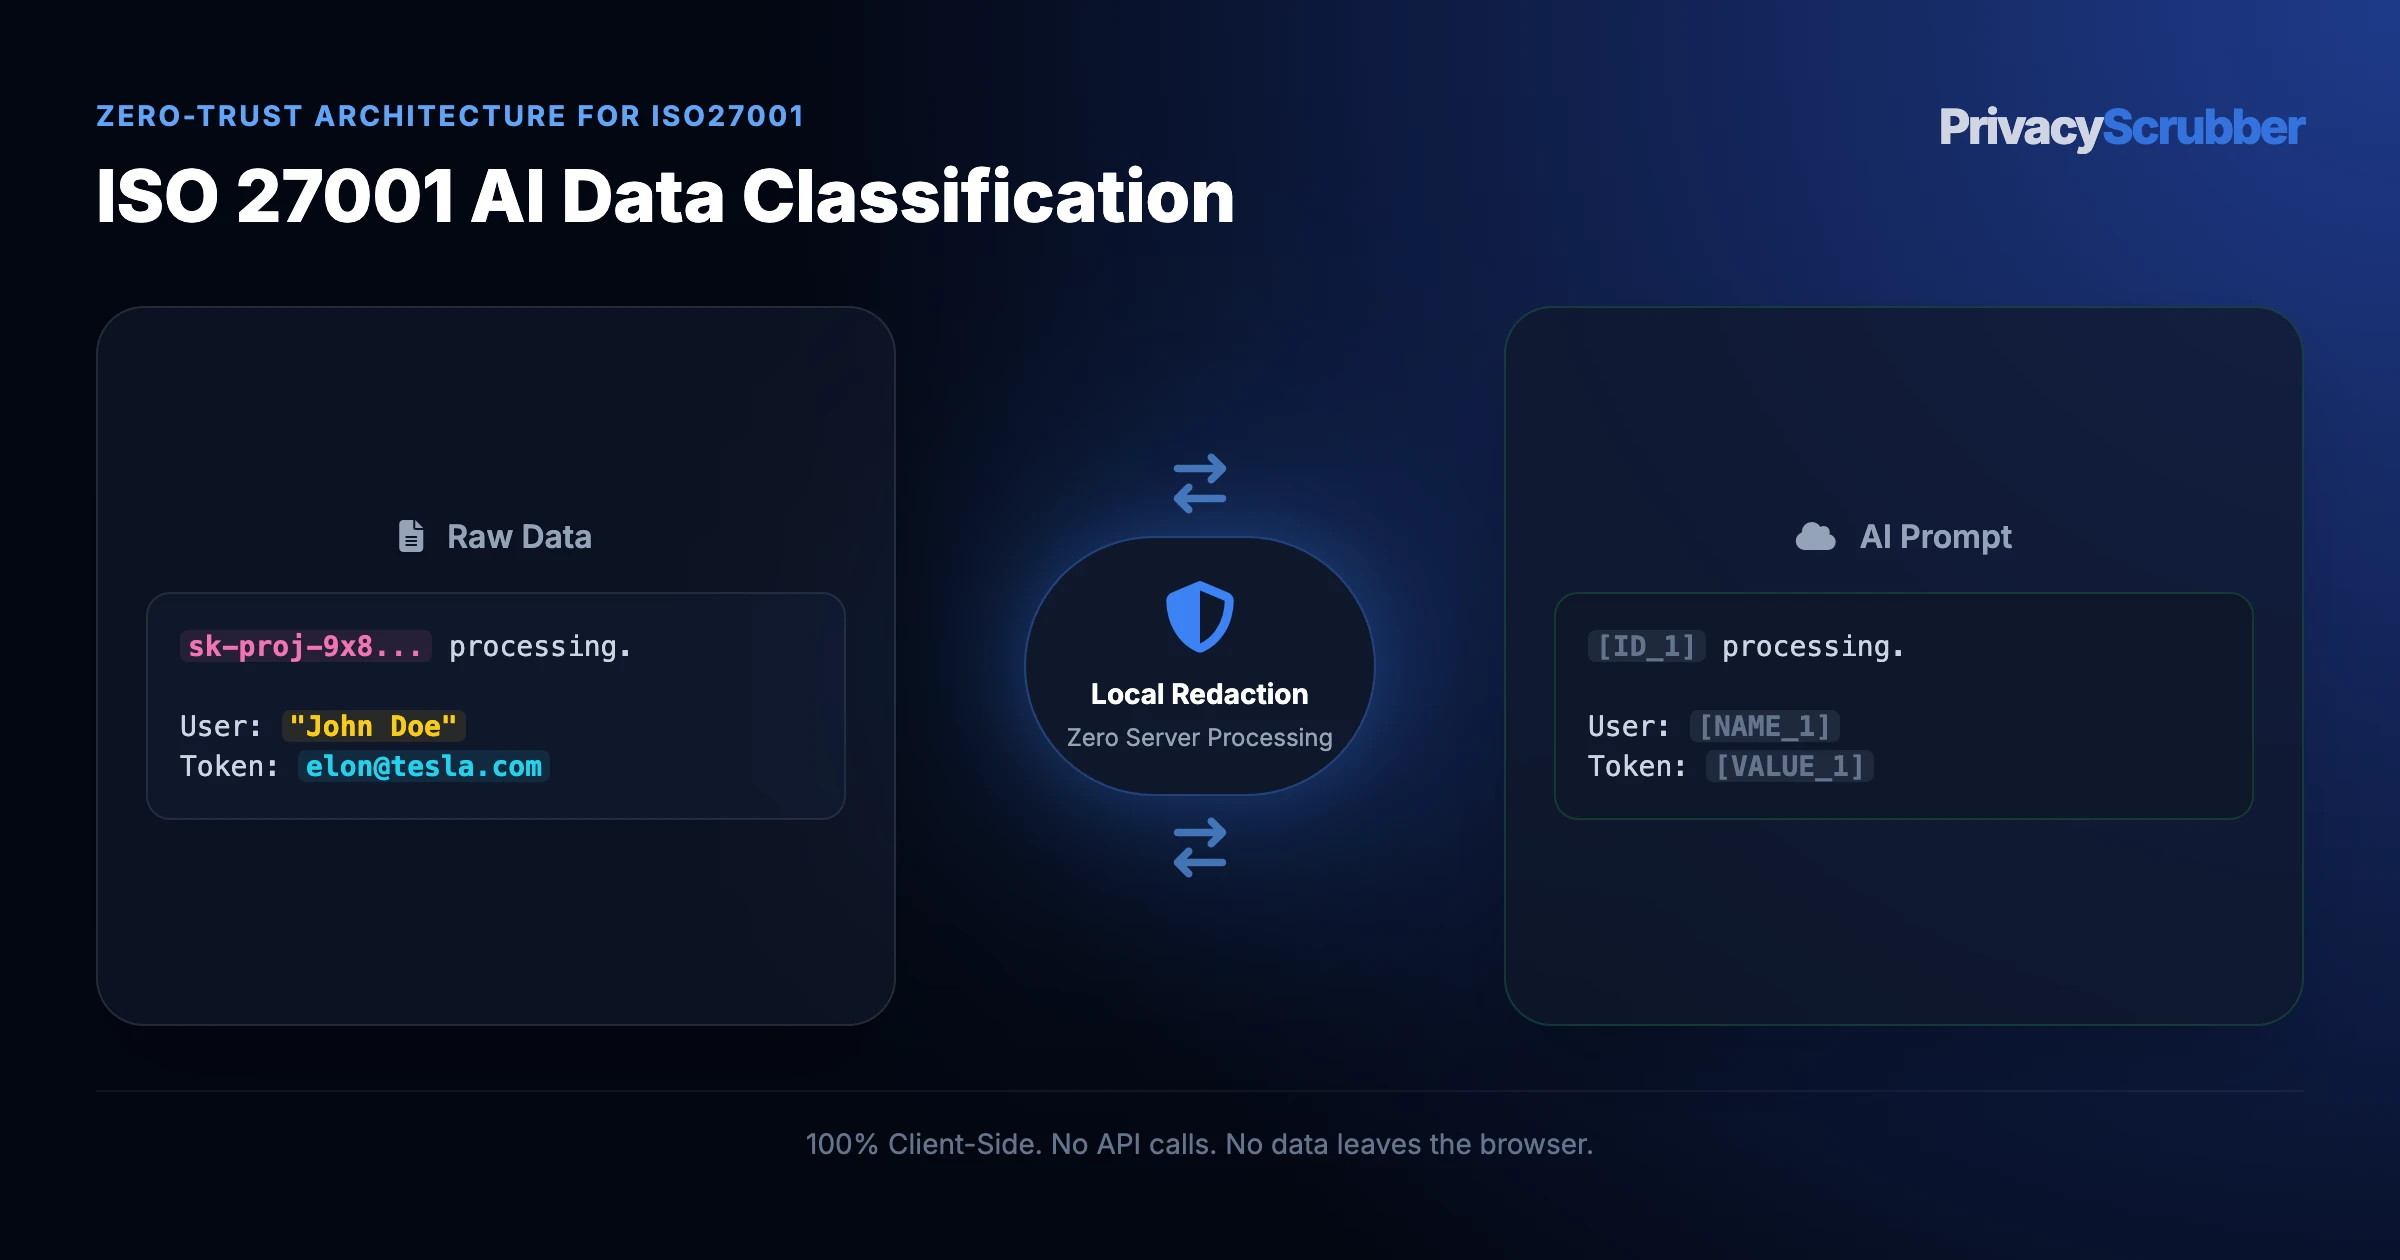
ISO 27001:2022 A.5.12 requires information to be classified and labeled according to its sensitivity. Most organizations classify customer PII as 'Confidential' or 'Restricted'. Submitting classified data to AI tools without a masking step violates A.5.12 handling requirements. PrivacyScrubber acts as the mandatory pre-processing step that downgrades data classification before AI submission.
Sensitive Attributes Exposed During ISO 27001 AI Data Classification
Relying on vendor toggles during ISO 27001 AI Data Classification leaves IT directors open to unmasked ISO 27001 AI data classification exposure on secure AI proxies. Explore ISO 27001 AI privacy guides to enforce local [ID_1] substitution.
Apply ISO 27001 A.5.12 data classification controls to AI workflows. Redact sensitive PII in local browser RAM with zero server egress or cloud leaks. Relying on cloud DLP proxies for ISO 27001 AI Data Classification still sends cleartext ISO 27001 AI data classification externally, leaving unmasked ISO 27001 AI data classification exposure unresolved.
How IT directors Protect A.5.12 data labeling
For IT directors, ISO 27001 Annex A.8.11 (Data Masking) and ISO 42001 (AI Management) audits examine whether ISO 27001 AI data classification ever leaves organizational custody. Tokenizing ISO 27001 AI Data Classification locally via local RAM (ISO 27001) ensures secure AI proxies only observes [SECRET_1].
Instead of destroying prompt context on A.5.12 data labeling, reversible [SECRET_1] surrogates keep multi-turn logic coherent across secure AI proxies until local Reveal completes.
Entity Handling Standard for ISO 27001 AI Data Classification
Under ISO 27001 Annex A.8.11 (Data Masking) and ISO 42001 (AI Management), IT directors enforce this selective masking rule on ISO 27001 AI Data Classification:
| Data Attribute | Rule | In-Memory Output | Governance Justification |
|---|---|---|---|
| Entity Names (ISO 27001) | REDACT | [NAME_1] | Maintains multi-turn coherence on ISO 27001 AI data classification without exposing raw parties. |
| Subject Identifiers (ISO 27001 AI data classification) | REDACT | [NAME_1] | ISO 27001 Annex A.8.11 (Data Masking) and ISO 42001 (AI Management) guard prevents secure AI proxies from retaining personal ISO 27001 AI Data Classification records. |
| Regulated Strings (information classification AI) | REDACT | [ACCOUNT_1] | Applies ISO 27001 Annex A.8.11 (Data Masking) and ISO 42001 (AI Management) minimization locally before ISO 27001 AI Data Classification leaves RAM. |
| Generic Roles & Category Tags | PRESERVE | Cleartext Roles | Provides operational context for ISO 27001 AI Data Classification while shielding real names. |
| Severity Codes & Relative Sequence | PRESERVE | Cleartext Steps | Lets secure AI proxies trace root causes cleanly inside sanitized A.5.12 data labeling logs. |
| Non-PII Workflow Constraints | PRESERVE | Cleartext Context | Preserves reasoning constraints across ISO 27001 AI Data Classification prompts sent offline. |
Bijective Prompt Blueprint for ISO 27001 AI Data Classification
Copy this prompt frame when handing sanitized ISO 27001 AI Data Classification context to frontier LLMs under strict zero-egress rules:
Task for secure AI proxies: Review masked ISO 27001 AI Data Classification input (ISO 27001 AI data classification).
1. Summarize findings around [NAME_1] and [ID_1].
2. Highlight next actions for IT directors.
3. Preserve bracketed placeholders verbatim.

[INSERT TOKENIZED INPUT]
Task for secure AI proxies: Review masked ISO 27001 AI Data Classification input (ISO 27001 AI data classification).
1. Summarize findings around [NAME_1] and [ID_1].
2. Highlight next actions for IT directors.
3. Preserve bracketed placeholders verbatim.

[INSERT TOKENIZED INPUT]
Statutory Liability for Information Security Leads: ISO 27001 AI Data Classification
Enforcing ISO 27001 Annex A.8.11 (Data Masking) and ISO 42001 (AI Management) on ISO 27001 AI Data Classification connects directly with ISO 27001 a.8.11 data masking for AI—ensuring ISO 27001 AI data classification becomes [ID_1] before cloud transit.
Zero-Trust ISO 27001 Tokenization for ISO 27001 AI Data Classification
Operating solely in RAM, local RAM (ISO 27001) removes ISO 27001 ChatGPT compliance from ISO 27001 AI Data Classification prior to secure AI proxies, adhering to secure ChatGPT for ria compliance and zeroizing on close.
Security teams verify ISO 27001 AI Data Classification by scrubbing ISO 27001 ChatGPT compliance totally disconnected so volatile dictionaries obey pr agency AI privacy.
